

内网文件共享服务器,说白点就是把一台机器上的某个目录,通过局域网共享给别的电脑,别人打开就像用自己本地盘一样读写。Ubuntu 的服务器文档给了两条现成的路:Samba 对接 Windows 客户端,NFS 管 Linux 机器之间;Apache 的 mod_dav 再提供第三条,WebDAV。做出海站的人,素材、备份、脚本常要在本机和海外 VPS 之间来回倒,有这么一台机器能省掉 U 盘和反复上传下载。想最快跑通,选 Ubuntu 加 Samba,装包、改 smb.conf、建目录改属主、重启服务,四步就能连上。软件不花钱,花钱的只有服务器月费。
这里有个得提前知道的事:Samba 的示例配置默认让网络里任何客户端不用密码就能访问,文档在示例后面专门写了,这套配置会给本地网络所有机器完全访问权限。搭通只是第一步,权限得自己补。
猎者出海做英文独立站和数字产品,本地机器和 VPS 之间传文件是每天的事,协议选对,后面少折腾。
- 这是什么:一台服务器上的目录,通过网络给局域网里其他机器当本地盘用。
- 默认配置不安全:Samba 示例让任何客户端不用密码就能访问,只适合跑通链路。
- 四步搭起来:装 samba 包、改 /etc/samba/smb.conf、建目录改属主、重启 smbd 和 nmbd。
- 花钱的地方:服务器月费,Ubuntu 本身免费。
- 四个必踩的坑:guest ok 当生产配置、WebDAV 用 HTTP Basic、用 FTP 改 DAV 仓库、拿 LimitRequestBody 限 DAV 请求体。
下面按公司内网文件共享服务器搭建方案的顺序,把两条路怎么分步搭、权限与备份怎么设、按客户端怎么选、连不上怎么查讲清楚。
本文目录
内网文件共享服务器是什么,Samba 和 NFS、WebDAV 各管什么
一句话讲,内网文件共享服务器就是一台机器上的目录,通过网络给别的机器当盘用。NFS 文档的说法是它让一台系统把目录和文件共享给其他机器,用户和程序访问远程文件时,几乎像访问本地文件一样。这个「几乎像本地文件」是关键,挂载完在文件管理器里就是一个盘符或者一个目录,复制粘贴和本地操作没区别。
自建共享最常见的理由是省磁盘空间。常用数据集中存在一台机器上,其他机器通过网络照样访问,本地工作站就不用每台都存一份。做站的人素材库、备份包、脚本模板都能这么放,改一份,所有机器看到的是同一份。
三条技术路线各管什么场景
Samba 对着 Windows 客户端。把 Ubuntu 和 Windows 电脑联网,最常见的方式之一就是把 Samba 配置成文件服务器,让 Windows 机器能读写 Ubuntu 上的目录。办公室里一半 Windows 一半 Mac,还要连服务器,Samba 是最省事的那个。
NFS 管 Linux 机器之间。配置写在 /etc/exports 一个文件里,客户端用 mount 挂载,服务端和客户端都是 Linux 时最顺。缺点是对 Windows 客户端不友好,混用环境里还得再装客户端软件。
WebDAV 走 HTTP。Apache 的 mod_dav 给 Apache 加上 class 1 和 class 2 的 WebDAV 功能,这个 HTTP 扩展允许在远程 Web 服务器上创建、移动、复制、删除资源和集合。它适合跨设备、走浏览器或者办公软件的场景,成本是得跟 Apache 的认证和配置打交道。
什么时候该自建,什么时候不该
常用的数据集中在一台机器上、又有好几台机器要读写同一份,这是自建的场景。反过来,只是单人在两台电脑之间临时传个文件,弄个网盘或者直接命令行拷贝都比搭服务器快,犯不上为这个开一台机器。
判断该选哪条路,先看客户端。全是 Windows,走 Samba;全是 Linux,走 NFS;要跨设备、走浏览器或者办公软件,走 WebDAV。客户端类型定不下来,后面配什么都别扭。
用 Samba 搭:装包、改 smb.conf、建目录、重启四步
Samba 这条路,文档给的步骤很干脆,四步。每一步都有它的道理,照着走一遍,多数环境当场就能通。
第一步,装 samba 包
sudo apt install samba装完系统里多了 smbd 和 nmbd 两个服务。smbd 管文件共享和认证,nmbd 管 NetBIOS 名字解析,客户端在资源管理器里能看到你的机器名,靠的就是它。两个服务都要在跑,后面重启也是两个一起重启。服务器如果还是空机器,先把基础运行环境配好,VPS安装Docker 那篇讲了怎么装。
第二步,改 /etc/samba/smb.conf
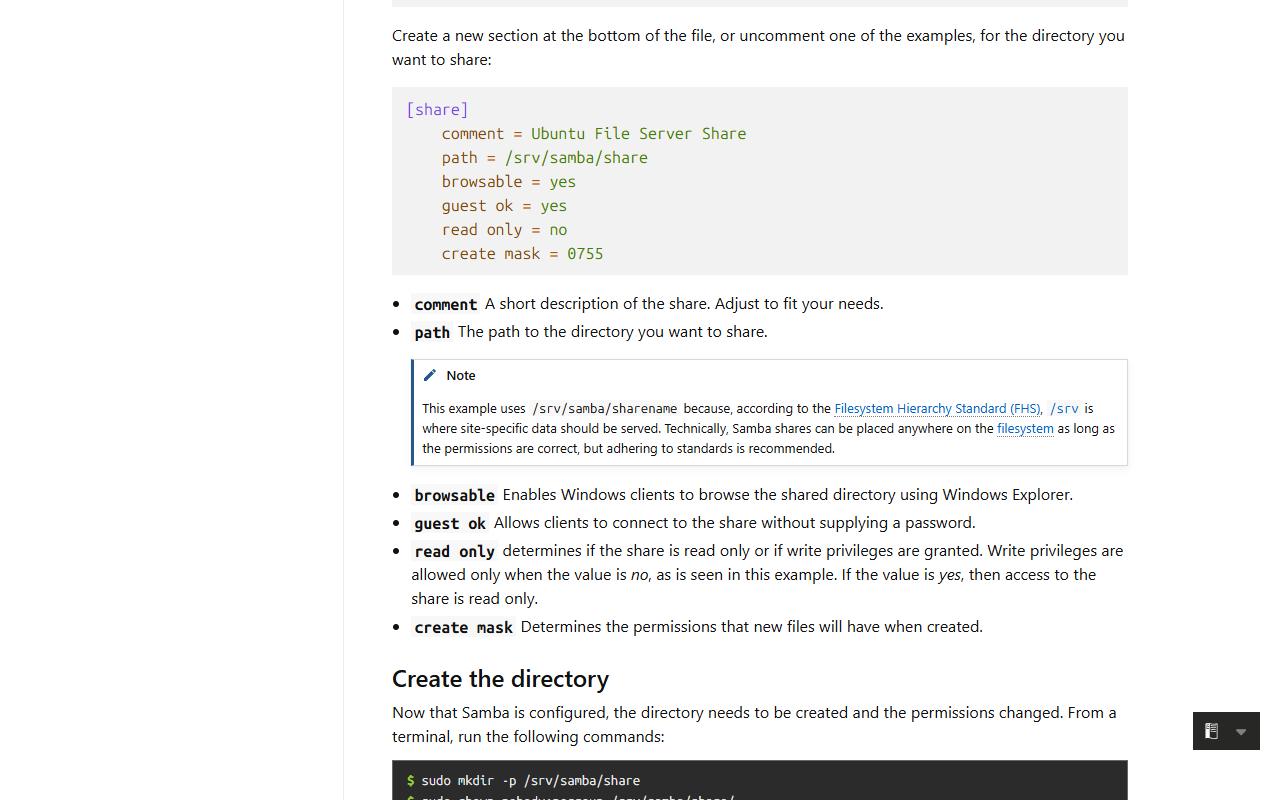
主配置文件在 /etc/samba/smb.conf,默认内容里带大量注释,每一项指令都有说明,先别急着删。要改两处:先改 [global] 段的 workgroup,把它改成跟你环境匹配的值,示例写的是 workgroup = EXAMPLE;再在文件末尾加一个共享段 [share]。
[share]
comment = Ubuntu File Server Share
path = /srv/samba/share
browsable = yes
guest ok = yes
read only = no
create mask = 0755
六项逐个说。comment 是共享的说明文字,客户端列表里看到的就是它。path 是目录的真实路径,示例用 /srv/samba/sharename,理由是 FHS 规定 /srv 放站点特定数据;技术上共享可以放在文件系统任何位置,权限对就行,但建议按标准放。browsable 决定这个共享在客户端列表里显不显示。guest ok 允许客户端不提供密码直接连。read only 决定共享是只读还是可写,只有取 no 才允许写,取 yes 就是只读。create mask 决定新建文件时的权限,示例是 0755。
这六项里最容易出问题的是 read only 和 create mask。read only 写成默认值或者忘了改,客户端能看见目录但存不进去;create mask 配得太紧,新文件建出来别人改不了。
第三步,建目录并改属主
sudo mkdir -p /srv/samba/share
sudo chown nobody:nogroup /srv/samba/share/
目录必须先真实存在,Samba 不会替你建。改属主这一步对应 guest ok = yes 的免密码访问,客户端进来时用的是 nobody 这个账号,目录属主不改,写权限对不上。
第四步,重启服务
sudo systemctl restart smbd.service nmbd.service重启让新配置生效。正常情况服务静默返回,没有报错输出就是过了。有报错先看配置文件语法,[share] 段里每项都是「键 = 值」的形式,等号两边留空格,少一个字符就会起不来。
验证:从 Windows 建一个目录
Windows 客户端没自动显示共享时,在资源管理器地址栏输 \你的服务器IP,比如 \192.168.1.1,直接按 IP 访问。连上后亲手建一个目录,能建能写,这条链路就通了。写不进去,回头查 create mask 和目录属主,这两个是最常见的卡点。
想加第二个共享,在 /etc/samba/smb.conf 再加一个 [sharename] 段,重启 Samba 就行,前提还是那句话:目录真实存在,权限正确。
先用 guest ok = yes 跑通链路,是多数卖家的做法。跑通后立刻按文档指向的 Share Access Control 收紧,别把这个免密码示例留在生产环境里。
用 WebDAV 搭:Apache mod_dav 怎么开,认证怎么配
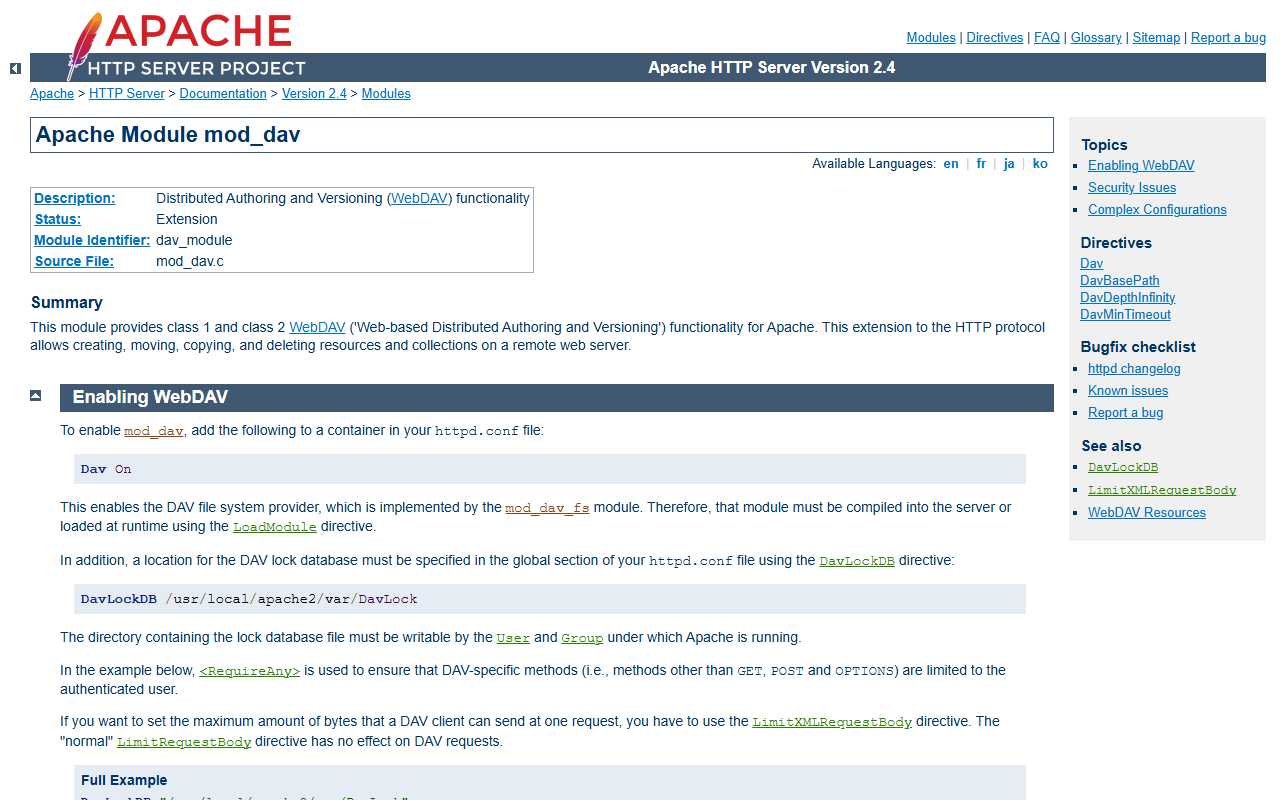
WebDAV 这条路挂在 Apache 上,好处是走标准的 HTTP,客户端多,坏处是安全配置一个都不能省。Apache 文档的原话很直接:在服务器安全做好之前不要启用 WebDAV,否则任何人都能往你的系统上分发文件。把它翻译成动作,就是在开 Dav On 之前,先把认证和访问范围定下来。
三步开起来
- 在 httpd.conf 的容器里加 Dav On。Dav 指令默认是 Dav Off,不加这一行,模块加载了也不生效。
- 用 DavLockDB 指定锁数据库位置,示例是 DavLockDB /usr/local/apache2/var/DavLock。锁数据库所在目录必须对 Apache 运行所用的 User 和 Group 可写,不然锁建不起来,客户端传文件会报错。
- 确认 mod_dav_fs 已编译进服务器,或者用 LoadModule 在运行时加载。文件系统提供者是 mod_dav_fs 实现的,这个模块不在,DAV 管不了文件。
DavLockDB /usr/local/apache2/var/DavLock
Dav On
还有一层权限要提前想清楚:mod_dav 要以 Apache 运行所用的 User 和 Group 去写受控目录和文件,新建文件也归这个账号所有。也就是说,Apache 跑在哪个账号下,那个账号就得对仓库目录有写权限,控制这个账号的访问是安全的一部分。
认证怎么配
任何开了 DAV 的位置都要有认证保护。文档明确不推荐 HTTP Basic 认证,至少要用 HTTP Digest,由 mod_auth_digest 提供,几乎所有 WebDAV 客户端都支持;替代方案是 SSL 连接上的 Basic 认证。配置上用
还有一条容易忽略:一旦某个位置启用了 DAV,它的子位置就没法再关掉。所以 Dav On 别往根目录或者大范围容器上写,挑一个专门给 WebDAV 用的目录开。
两个容易漏的开关
LimitXMLRequestBody 用来限制解析大型 DAV 请求消耗的内存,同时它也是限制 DAV 客户端单次请求最大字节数的指令。普通的 LimitRequestBody 对 DAV 请求无效,配了也白配,这一点很多人会踩。
DavDepthInfinity 默认是关的,原因是带 Depth: Infinity 的 PROPFIND 请求可能构成拒绝服务攻击,超大仓库上尤其明显。没有特殊需求就让它关着。DavMinTimeout 默认 0,Microsoft Web Folders 默认锁超时是 120 秒,可以调到 600 秒这类更高的值,降低网络延迟导致客户端丢锁的概率。
出问题怎么回查
用 LocationMatch 正则配的仓库,mod_dav 光凭路径找不到仓库根,要加 DavBasePath 指定,这个指令 2.4.58 起可用。别的情况先看 Apache 错误日志,认证失败、锁库不可写、目录权限不对,日志里都有对应的报错行。
权限和备份怎么设,才不算白搭
共享搭通了不等于能长期用。权限收不紧,局域网里谁都能删你的文件;备份没设,硬盘坏了数据就没了。这两件事一起做。
权限三件事
先说最要命的,guest ok = yes 只是跑通用的。生产环境按 Share Access Control 收紧,别让所有人共用一个免密码入口。
还有个事,跟 authd 同用要额外配。Samba 和 authd 同时用,必须指定用户和组映射,否则会因为用户和组标识不匹配出现权限问题。
NFS 这边,导出主机名写具体。主机名声明越具体越好,别用通配,不然不需要的系统也能挂你的共享。NFS 和 authd 同时用,客户端和服务器两端都要加 Kerberos 配置,原因和 Samba 那条一样,都是标识对不上。
NFS 两个危险选项
async 带来性能收益,代价是有数据丢失或损坏的风险,同步写保证跟性能之间要自己权衡。no_root_squash 让任意客户端系统的 root 用户能改 root 所属文件,在多用户、共享挂载点允许可执行文件的环境里会带来安全问题。这两个选项不是不能用,是知道代价再用。
备份用 rsnapshot
rsnapshot 是基于 rsync 的文件系统快照工具,能对任意数量机器的本地和远程文件系统做增量备份,大量使用硬链接,只在必要时占磁盘空间。
sudo apt-get install rsnapshot配置文件在 /etc/rsnapshot.conf。示例的保留策略是 daily 6、weekly 7、monthly 4,加起来 17 份快照。装完自带的 /etc/cron.d/rsnapshot 会按每天 4:00 跑 daily、每周一 3:00 跑 weekly、每月 1 日 2:00 跑 monthly 自动执行。
备份远程机器,rsnapshot 服务器要能免密通过 SSH 访问目标机器;SSH 不是默认端口,用 ssh_args -p 22222 这样指定端口号。
备份验证顺序
改完配置先跑 sudo rsnapshot configtest 查语法,再用 sudo rsnapshot -t daily 看备份层级输出,确认路径和层级都对,最后才真跑 sudo rsnapshot daily。顺序反了,配错一次可能把一个空目录同步过去。
备份盘要留多少、快照怎么放,VPS备份要备什么 那篇讲了思路;服务器本身的安全基线,四步加固清单 里有逐项检查。
软件怎么选:Samba、NFS、WebDAV 对号入座
内网文件共享软件推荐来推荐去,落到最后就是三条路选一条,没有谁更好,只有谁更适合你手上的客户端和运维能力。
按客户端选
全是 Windows,选 Samba。Ubuntu 和 Windows 联网,Samba 是最常见的做法。全是 Linux,选 NFS,配置就一个 /etc/exports,客户端装 nfs-common 挂载就行。要跨设备、走浏览器或者办公软件,选 WebDAV,代价是要维护 Apache 和认证配置。
按安全边界选
Samba 自带的示例默认免密码,安全要另配,配访问控制之前别把它当成能直接上生产的东西。WebDAV 必须配认证,而且不能给不受信任的用户开 DAV 权限。Apache 文档还讲过一种攻击:客户端用大量大文件把磁盘空间占满,Apache 里没有直接办法阻止,所以访问权限只给信得过的人。
按运维成本选
NFS 的配置集中在 /etc/exports 一个文件,所有 NFS 相关服务读同一个配置文件 /etc/nfs.conf,另有 /etc/nfs.conf.d 目录可以放 *.conf 片段覆盖设置,改起来集中。WebDAV 的仓库视为 Apache 私有,不能用 FTP 或文件系统工具去改里面的文件,要改只能通过 Apache 或者停服务,这个约束要提前知道。
选完连不上怎么回查
先确认协议和客户端类型对不对,再查端口。Windows 连 NFS 要先装客户端,浏览器连 Samba 端口本来就不通,这类情况不是配置写错,是路选错了。
数字和限制:花钱的只有服务器
这套方案里要花钱的只有服务器月费,软件本身都是免费的。Ubuntu 始终可以免费下载和使用,Ubuntu Server 带五年免费安全更新,文档里也拿它当简单文件服务器的底子。
下面几个数字是搭之前要心里有数的。
| 项目 | 数字 | 用在哪 |
|---|---|---|
| Ubuntu 免费安全更新 | 5 年(Pro 最长 15 年,30 天试用) | 决定系统版本要不要买 Pro |
| Ubuntu 服务器镜像大小 | 2.7G(桌面版 6.0G) | 估装机盘和带宽 |
| Hetzner 云服务器起价 | €5.49/月(不含税) | 小团队起步预算 |
| rsnapshot 示例保留份数 | daily 6 + weekly 7 + monthly 4 = 17 份 | 估备份盘容量 |
起步预算就是一台云服务器的月费,加上你自己花的时间。服务器选共享型还是专用型,看用途:共享型套餐适合开发和测试环境,面向变化的使用模式而不是持续高负载;专用型分配独享 vCPU,适合高流量网站、大型数据库这类持续负载。文件共享这种内部用途,共享型通常够用。
搭建要多久没有统一数字,取决于客户端数量和共享目录大小,按这两项自己估。共享端口只在局域网内开,别映射到公网。防火墙规则怎么配,VPS防火墙设置 那篇有步骤。
四个常见误区和连不上时的排查顺序
误区一,把 guest ok = yes 当生产配置。这一项允许客户端不提供密码连接共享,文档在示例后专门警告这套配置对本地网络任何客户端都给完全访问权限。跑通链路可以,留在生产环境不行。
误区二,WebDAV 用 HTTP Basic 认证。文档明确不推荐,至少用 HTTP Digest,或者走 SSL 上的 Basic。
误区三,用 FTP 或文件系统工具直接改 DAV 仓库里的文件。DAV 仓库视为 Apache 私有,外部工具改动会破坏锁和元数据,文档明确不应允许。
误区四,以为 LimitRequestBody 能限 DAV 请求体。普通的 LimitRequestBody 对 DAV 请求无效,要限大小得用 LimitXMLRequestBody。
连不上时的排查顺序
- Samba 看不到共享,先在资源管理器输 \你的服务器IP 直连,再从 Windows 建一个目录试写。能连能写,问题在自动发现;连不上,查 smbd 和 nmbd 有没有在跑、防火墙有没有放行。
- NFS 挂载异常,先查挂载点是不是空目录。挂载点里原有的文件或子目录,在卸载 NFS 文件系统之前会无法访问。
- 改过 /etc/fstab 之后挂载报错,提示 fstab 已改但 systemd 仍用旧版本,跑 sudo systemctl daemon-reload 重载。
- 权限报错,查 Samba 或 NFS 跟 authd 同用时有没有做用户组映射或 Kerberos 配置。
- 备份结果不对,先 sudo rsnapshot configtest 查语法,再 sudo rsnapshot -t daily 看层级输出。
服务器本身连不上是另一类问题,ping 不通、SSH 上不去,跟共享配置无关,VPS连不上怎么排查 那篇按层给了顺序。
AI 能帮哪几步,哪三件事必须自己动手
AI 在搭这套东西上能省的是查文档和整理草稿的时间,省不掉的是判断和验证。
AI 能帮的三步
第一步,把 Ubuntu 文档里的 Samba 示例段改写成符合自己目录结构和命名习惯的 smb.conf 片段,并逐项标注 comment、path、browsable、guest ok、read only、create mask 六个参数各是什么意思。
第二步,按 rsnapshot 文档里的配置项生成一份备份配置草稿,snapshot_root、retain、backup 行都列清楚,再把 configtest 和 -t daily 两条验证命令一起给你。
第三步,把 Apache mod_dav 的完整示例整理成带注释的 httpd.conf 片段,把 DavLockDB、Dav On、AuthType、RequireAny 这些安全相关的行标出来,提醒哪些不能删。
这三步里 AI 给的参数不能超出原文,安全相关的行一条都不能删。把 Samba 六个参数、rsnapshot 保留策略、mod_dav 安全行整理成一张发布前自查表,这类活可以交给猎者出海的AI Agent 的写作编辑员工先出一版草稿,你再逐行对着原文核。
三条能直接照抄的提示词
下面三条是本文给的示例,不是官方模板,用的时候按自己环境改路径。
提示词一:「下面这段是 Ubuntu 官方 Samba 文件服务器示例配置,请逐行解释 comment、path、browsable、guest ok、read only、create mask 六个参数的作用,并指出哪一项决定共享是否可写。不要补充官方原文以外的参数。」
提示词二:「按 Ubuntu 官方 rsnapshot 文档的配置项,帮我写一份 /etc/rsnapshot.conf 草稿:snapshot_root 用 /var/cache/rsnapshot/,retain daily 6、weekly 7、monthly 4,备份 /home/ 和 /etc/ 到 localhost/。写完后列出 configtest 和 -t daily 两条验证命令。」
提示词三:「把 Apache mod_dav 官方完整示例整理成 httpd.conf 片段,保留 DavLockDB、Dav On、AuthType Basic、AuthName、AuthUserFile、RequireAny 全部行,并在每行后加中文注释说明作用。不要改动示例里的路径和指令值。」
必须自己动手的三件事
打开 /etc/samba/smb.conf,亲手填 workgroup 的值、共享段 path 指向的真实目录、read only 取 yes 还是 no。这三项决定客户端能不能连上、连上后能不能写。
在服务器终端亲手跑 sudo rsnapshot configtest 和 sudo rsnapshot -t daily,看输出里备份层级和路径对不对,再决定要不要执行 sudo rsnapshot daily。
在 Windows 资源管理器用 \你的服务器IP 访问共享,亲手建一个目录,看能不能写进去,写不进去就回头改 create mask 和目录属主。
常见问题
内网文件共享服务器一定要买服务器吗
不一定。局域网里闲置的旧电脑装个 Ubuntu Server 也能当共享服务器,买云服务器是为了远端也能访问。软件本身免费,花钱的是硬件或月费。
Samba 和 NFS 能同时开在一台机器上吗
能,两个服务互不冲突,各自读自己的配置文件。要留意的是跟 authd 同用时,Samba 要做用户组映射,NFS 要两端加 Kerberos,配置分开做。
为什么 Windows 看不到我的 Samba 共享
先用 \你的服务器IP 直连,能连上是自动发现的问题,连不上查 smbd 和 nmbd 有没有在跑、防火墙有没有放行。直连成功后建一个目录,能写说明权限对,写不进去查 create mask 和目录属主。
WebDAV 能不能直接放 PHP 脚本进去改
不建议。GET 请求会执行脚本而不是下载内容,用 mod_dav 操作动态文件很别扭。可行的办法是把两个 URL 映射到同一份内容,一个执行,一个供 DAV 下载和修改。
改完 /etc/fstab 挂载报错提示 systemd 用旧版本怎么办
执行 sudo systemctl daemon-reload 重载,再重新挂载。报错的意思是 fstab 改了,但 systemd 还没读到新版本。
备份跑完怎么确认层级是对的
跑 sudo rsnapshot -t daily 看输出里的路径和层级,跟配置里的 retain 和 backup 行对上就算对。再跑一次真备份,去 snapshot_root 下看有没有生成对应目录。
共享这件事,搭起来只是开头,权限和备份才是要长期盯的。先把链路跑通,再回头把免密码入口收紧,最后把备份的 configtest 和试跑变成习惯,这套东西才算真的能用。
以后要换服务器,VPS怎么迁移 那篇讲了搬站的顺序。

发表评论