

高防VPS和普通VPS加CDN,先看你的服务跑在什么协议上:只有HTTP/HTTPS的站,加CDN就够,Cloudflare写明CDN/WAF是L7服务,从L7向下含L3/4都受保护,Free套餐也含「Standard, unmetered DDoS protection (layers 3-7)」。服务里还有邮件、游戏端口、自定义TCP/UDP的,才轮到高防VPS,因为CDN根本不接这些协议。vps高防怎么选,说到底就是先数一遍自己的服务,再看攻击落在哪一层。
这两条路经常被混在一起算账:买了高防VPS,攻击落在L7,CDN免费档就能挡;只加了CDN,邮件服务被L3/4打瘫,CDN一点都不管。钱该花在哪一层,先看攻击落在哪一层。
- Cloudflare全套餐含DDoS防护,Free也含L3-7的标准不计量防护。
- CDN/WAF属L7服务,从L7向下含L3/4攻击都受保护。
- OVHcloud VPS写明含Anti-DDoS,缓解自动,对服务无影响。
- 预算从免费档到两百美元以上有明确档位,先按攻击层选,再按钱选。
VPS本身的选法,可以先看VPS主机。
本文目录
vps高防是什么:高防VPS和普通VPS加CDN差在哪
各家写的Anti-DDoS能力不是一回事
「vps高防」是个卖货词,不是一个技术标准。Cloudflare写的是DDoS防护在所有套餐可用,OVHcloud写的是VPS含Anti-DDoS,AWS写的是Shield Standard和Advanced提供L3/4和L7防护,每家各写各的,没有一个统一的「高防档位」可以拿来比价。按「高防」两个字比价格,比出来的往往不是防护能力,是各家文案的写法。
同样是含Anti-DDoS,OVHcloud四档的起价差得远,差的是CPU、内存、硬盘和公网带宽,不是防护本身多了一个档。防护跟着产品线一起给,你要为多出来的带宽和配置付钱。
两条防护路子:机房侧清洗和接入层清洗
机房侧清洗是在VPS所在的网络入口把攻击流量洗掉。OVHcloud的VPS页写着含Anti-DDoS,缓解自动,对服务无影响。这条路的覆盖面看你买的那台机器在哪个机房、带宽多大,攻击流量到了机房入口就被处理,HTTP和非HTTP协议都走同一条路。
接入层清洗是把域名解析指到CDN,让流量先过CDN再回源。Cloudflare全套餐含DDoS防护,AWS Shield Standard随AWS自动提供且不额外收费。这条路只对你接进CDN的协议有效。
两条路不是谁替代谁。机房侧管的是打到这台机器上的流量,接入层管的是打到这个域名上的HTTP流量。你的站只有HTTP/HTTPS,接入层能挡L7,也能向下挡L3/4;你的站还跑邮件、游戏、自定义端口,接入层管不到,得靠机房侧。
层决定覆盖面
Cloudflare的说明里有一条通用规则:你在哪一层接入,就受该层及以下保护。CDN/WAF是L7的HTTP/HTTPS服务,所以它提供从L7向下含L3/4攻击的防护。这句话反过来也成立:你没接进CDN的协议,就不在它的保护范围里。
Azure写得更直白:DDoS Protection在L3和L4网络层防护,L7要给Web应用加WAF。也就是说,云厂商的底座防护和Web层防护是分开卖的,你只开L3/4,L7的应用层攻击还得另外加。
所以高防VPS和普通VPS加CDN差在哪,差在覆盖面。CDN把L7和它下面的L3/4一起管了,但只管接进去的协议;高防VPS把打到机器入口的流量管了,但管不了你应用层的规则误判。真被打的时候,先买哪个看攻击落在哪一层。
ScalaHosting这类高防VPS怎么放进这套判断里
ScalaHosting这类标了高防的VPS,卖点是把机房侧清洗和配置打包。买之前还是回到上面那条:先确认你的攻击打在哪一层,再看它的防护覆盖到哪,具体配置可以看ScalaHosting高防VPS。
怎么判断自己被DDoS打了、打的是哪一层
先分清现象:网站打不开但CPU不高,和CPU打满不是一回事
被打的时候先看两个数:CPU和带宽。网站打不开,但服务器CPU没怎么动,流量图却顶到上限,这种多半是L3/4的网络层攻击,攻击流量在带宽入口就把路堵了,请求根本没到应用。CPU被打满、访问日志里同一个路径或同一批IP反复出现,这种多半是L7的应用层攻击,请求到了应用,靠大量请求把处理能力吃光。
这两个现象对不上,就别急着买高防。先确认攻击是不是还在持续,再看是不是自己刚改的规则误伤。有时候网站打不开不是被打,是防火墙规则把正常访问拦了,或者DNS解析没生效。判断错层,钱就花错地方。
看监控面板定位层
Cloudflare的用户看Network Analytics面板,攻击流量落在哪一层、打的是哪个协议,面板上有。这是判断层最直接的一步,比看CPU和带宽准。AWS的用户在Shield事件里看攻击类型和受影响的资源,Azure的用户看DDoS防护的指标。
这里有个容易误判的点:不是所有异常流量都会触发缓解。Azure的说明写明,DDoS缓解只在超过策略阈值时对受攻击IP生效,低于阈值的流量可能已经影响你的应用,但防护没启动。看到网站慢,先确认是攻击还是正常流量涨了,别把流量涨当成攻击,也别把低于阈值的攻击当成没事。
按协议对表
把攻击协议和防护覆盖对一下,能排掉一半错误选项。Cloudflare覆盖TCP、UDP、DNS、HTTP/S,不覆盖SMTP、IMAP、POP3。你的站只有HTTP/HTTPS,CDN这条路能走;你的邮件服务被打,CDN直接排除,得回到机房侧。
邮件服务是个典型的漏点。把网站接进了CDN,以为整个服务器都受保护,结果邮件端口被L3/4打,CDN根本不管。买高防VPS之前先把自己的服务列一遍:哪些走HTTP/HTTPS,哪些走邮件,哪些走自定义端口,对不上的那部分就是你要补的地方。
出问题怎么回查
先确认攻击是否仍在持续,再看是不是自己规则误伤。Cloudflare的Network Analytics能看攻击流量曲线,曲线下去了网站还打不开,问题多半在本机或规则;曲线还在,说明攻击没停,继续在防护层处理。规则误伤看两个地方:刚改过的防火墙规则、刚调过的sensitivity。这两处一动,正常流量可能被拦。
这一步的判断顺序别倒:先看攻击在不在,再看规则拦没拦,最后才考虑升档。没确认前两项就升级套餐,钱花了问题还在。
三条路子各怎么做:CDN接入、换高防VPS、云厂商防护
路子一:普通VPS接Cloudflare
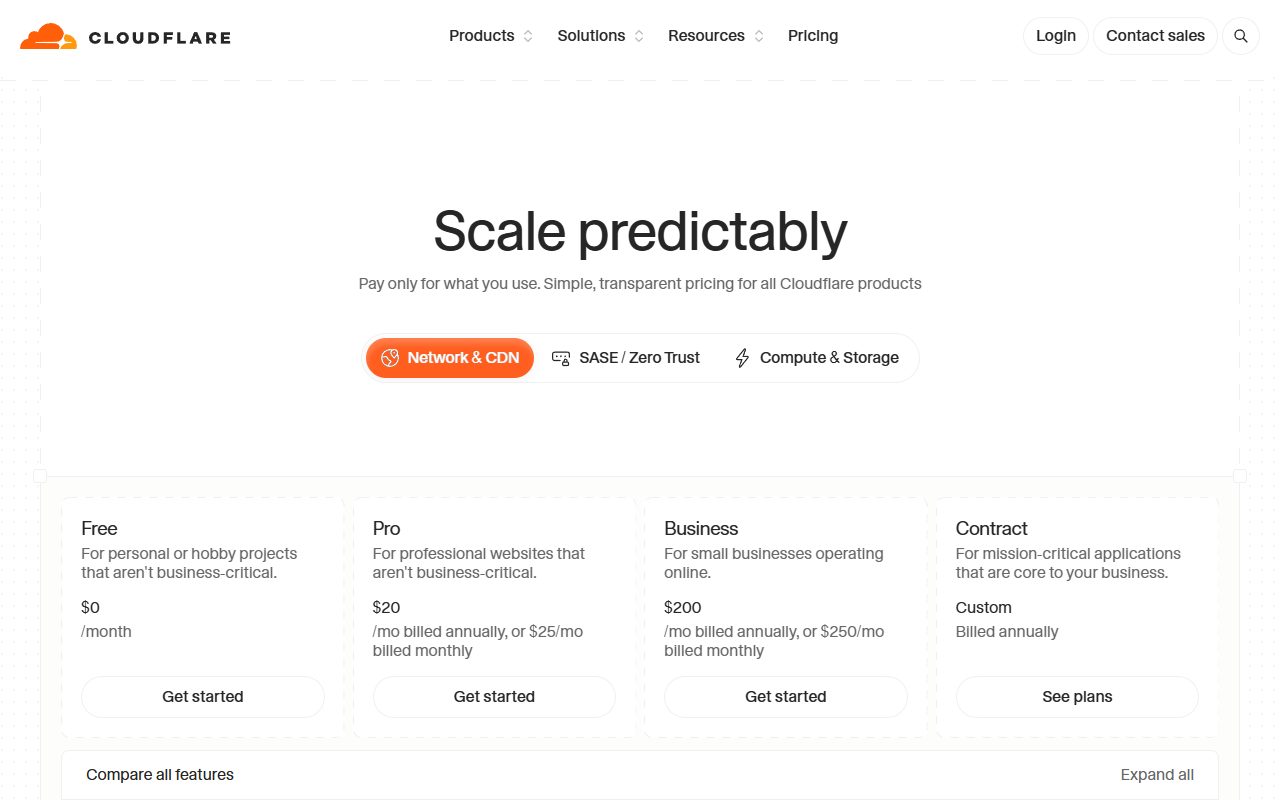
多数卖家的做法是把域名NS切到Cloudflare,开代理,再在Security里确认防护档位。NS切换生效后,域名的A记录走Cloudflare的代理,HTTP/HTTPS流量先过CDN再回源。Free套餐面向个人或非关键业务项目,含标准、不计量的L3-7防护;要主动误报检测,得上Business或Enterprise。
这里要注意两点。一是全站要走代理,漏解析的子域不在保护范围;二是Free套餐的规则集覆盖数是1,Pro是10,要调更多规则得升级。多数小站先用Free顶L7,被打得频繁了再考虑Pro。
路子二:换含Anti-DDoS的VPS
OVHcloud的VPS页写着含Anti-DDoS,缓解自动,对服务无影响。VPS-1到VPS-4四档,公网带宽从500 Mbps到3 Gbps。升级在控制面板一键完成,不停机、不迁数据。这条适合攻击打在L3/4、需要机房侧清洗,或者服务里有非HTTP协议的站。
买之前先看带宽够不够。攻击流量打过来,先吃的是公网带宽,带宽不够,清洗还没开始路就堵了。VPS-1的500 Mbps和VPS-4的3 Gbps差6倍,差的就是这一层。具体配置可以对照OVHcloud高防VPS。
路子三:云厂商防护
AWS的用户,要用Shield Advanced保护应用,得先把管理该应用的账户订阅Shield Advanced,再给应用的资源加防护。Shield Standard随AWS自动提供、不额外收费,但没有Shield Advanced的专家支持和成本保护。Azure的用户,DDoS Network Protection在新或现有虚拟网络启用,不需要改应用或资源;DDoS IP Protection按受保护IP计费,不用建防护计划。
云厂商这条路适合已经在云上、资源多的站。它的好处是防护和资源在同一个账单里,坏处是账单口径要看清:Shield Advanced按月费加传出数据GB费,不是一口价。开之前先算清楚自己的流量和资源数量。
每条路子的回查点
CDN看是否全站走代理,高防VPS看带宽是否够,云厂商看账单口径,Shield Advanced的月费和流量费是分开算的。三条路都能挡攻击,差别在覆盖面和账单。先定攻击层,再选路子,最后看回查点,这个顺序别乱。
先做哪个:五步选择顺序
五步按先看攻击层、再选路子、最后算钱的顺序排,倒过来容易花冤枉钱。
- 定协议。把自己的服务列一遍,只有HTTP/HTTPS的站,先上CDN,Free套餐就能顶L7和L3/4。有邮件服务、游戏端口、自定义TCP/UDP端口的,CDN覆盖不到,得选含Anti-DDoS的VPS或云厂商的网络层防护。
- 定层。看Network Analytics或云厂商的DDoS指标,攻击落在L7,先用CDN的免费档,不够再升级规则集。攻击落在L3/4,Cloudflare写明CDN/WAF提供从L7向下含L3/4攻击的防护,Free套餐也含L3-7的标准不计量防护。
- 定预算档。免费档是Cloudflare Free和AWS Shield Standard,适合个人项目或已经在AWS上的资源。Cloudflare Pro 是 $20/mo 年付或 $25/mo 月付,OVHcloud VPS-1/2 起价 $4.54 / $8.50 每月,适合要更多规则或要机房侧清洗的小站。两百美元档是Cloudflare Business,适合要主动误报检测的站。
- 小站先试最便宜的。先月付试一个月,再决定年付。月付贵一点,但试错成本低。试的时候重点看两项:晚高峰网站能不能正常打开,防护规则有没有把正常用户拦掉。这两项没问题,再考虑年付省钱。
- 上线后补内层加固。高防只是外层,系统侧的防火墙、SSH端口、软件补丁、备份还得自己做。外层挡住流量,内层没加固,攻击换个口子照样进来。VPS搭好之后的安全加固步骤,可以看VPS搭建后怎么防止被攻击。
数字和限制:三档预算各花多少钱
| 档位 | 方案 | 价格 | 适合 |
|---|---|---|---|
| 免费 | Cloudflare Free | $0/month | 个人或非关键业务项目 |
| 免费 | AWS Shield Standard | 随AWS自动提供、不额外收费 | 已在AWS上的资源 |
| 低 | OVHcloud VPS-1 / VPS-2 | $4.54 / $8.50 每月起 | 要机房侧Anti-DDoS |
| 中 | Cloudflare Pro | $20/mo 年付 或 $25/mo 月付 | 要规则集覆盖数10(Free为1) |
| 中高 | OVHcloud VPS-3 / VPS-4 | $12.32 / $23.37 每月起 | 要2到3 Gbps公网带宽 |
| 高 | Cloudflare Business | $200/mo 年付 或 $250/mo 月付 | 要主动误报检测 |
表按攻击层和预算排,不是按品牌排。先定层,再在对应档位里挑最便宜的那个。
算账看两个地方。Cloudflare Pro年付比月付省(25−20)×12=60美元/年,Business省(250−200)×12=600美元/年。OVHcloud VPS-1到VPS-4起价差23.37−4.54=18.83美元/月,VPS-4公网带宽3 Gbps是VPS-1的500 Mbps的6倍。钱花在带宽上还是花在规则上,看你的攻击打在哪一层。
限制也得看清。Advanced TCP Protection、Advanced DNS Protection、Programmable Flow Protection只对Magic Transit客户开放。AWS Shield Advanced按月费加传出数据GB费,订阅含每月最多500亿次请求给受保护的WAF资源,超出按价格页。开启自动应用层DDoS缓解会加一个规则组,占150 WCUs。
常见误区和排查:钱花了还被打开不了
误区一:以为买了高防就不用管防火墙
高防只挡外层流量,系统侧的放行规则还是得自己配。VPS里的防火墙管的是哪些端口对外、哪些IP能连,跟机房侧的清洗是两件事。外层挡住了,内层端口全开,攻击换个口子照样进来。防火墙怎么配,VPS防火墙设置里是具体步骤。
误区二:一有异常就拉高sensitivity
Cloudflare的说明写明默认与推荐设置是Low,只有在观察到攻击时才提高。调高之后防护更强,但误报也更多,正常用户可能被拦。看到网站慢就先拉满,往往是把正常流量拦了,问题更糟。
误区三:子域漏解析
只有走代理的记录受保护,没走代理的子域不在CDN的防护范围里。主站接进了CDN,API子域、邮件子域还指回源站IP,攻击从这些子域进来,主站的防护等于白做。接CDN的时候把要保护的记录都过一遍。
排查顺序
- 看Network Analytics,判断攻击落在L3/4还是L7。
- 看是不是规则误伤,刚改过的防火墙规则和刚调过的sensitivity是两个重点。
- 确认是误报就调burst或rate sensitivity。
- 不是误报再考虑升档。
顺序别倒,先升档后排查,钱花了问题还在。
AI能帮你做哪几步、哪几步必须自己核
AI能帮的集中在前面的整理和归类,判断和核对还得自己做。
- 把攻击现象整理成一张表,按L3/4与L7分类,对照Cloudflare的攻击覆盖判断属于哪一类。
- 把价格整理成对比表,算出年付与月付的差额。
- 把官方推荐的排查顺序写成检查清单,省掉自己从头列一遍。
下面三条提示词是本文给的示例,不是官方模板,可以直接复制。
- 「下面是我网站被攻击时的监控数据:<粘贴流量、CPU、状态码>。请按Cloudflare官方文档的L3/4与L7分类,判断最可能属于哪一类攻击,并列出需要我进一步查看的监控项。」
- 「请把以下官方价格整理成对比表:Cloudflare Free $0、Pro $20/mo年付或$25/mo月付、Business $200/mo年付或$250/mo月付;OVHcloud VPS-1 $4.54/mo到VPS-4 $23.37/mo。表头为套餐、月付价、年付折算月价、年省金额。」
- 「请按Cloudflare官方文档写一份排查清单:先看Network Analytics,再判断是否需要调burst/rate sensitivity,最后确认是否出现误报。只列步骤,不写结论。」
必须人做的只有这几步。登录自己的Cloudflare控制台,打开Network Analytics,看攻击流量落在L3/4还是L7;在Cloudflare控制台Security里确认当前套餐档位,决定是否升级到Pro或Business;在OVHcloud控制面板确认当前VPS档位与公网带宽,对照四档价格决定是否一键升级。
把上面三条提示词丢给猎者出海的AI Agent,让它按官方文档整理条款、对照原文,你只负责在控制台核对数字。
常见问题
Cloudflare免费套餐能防DDoS吗?
能。DDoS防护全套餐可用,Free含L3-7的标准不计量防护,适合个人或非关键业务项目。要主动误报检测得升Business或Enterprise。
高防VPS和普通VPS加CDN哪个便宜?
看攻击层。L7为主,Cloudflare Free不花钱;要机房侧Anti-DDoS,OVHcloud VPS-1是四档里最便宜的。先定层再比价,别拿两个不同层的东西比。
网站被打,CPU不高但打不开是什么情况?
多半是带宽或网络层被打满,请求还没到应用。先看Network Analytics的攻击流量落点,再确认是不是规则误伤。服务器本身连不上和被打是两件事,VPS连不上怎么排查里是另一套步骤。
Cloudflare能防邮件服务器被攻击吗?
不能。DDoS防护覆盖TCP、UDP、DNS、HTTP/S,不覆盖SMTP、IMAP、POP3。邮件服务被打得走机房侧防护。
OVHcloud的VPS升级要停机吗?
不用。控制面板一键升级,不停机、不迁数据。升级前先看目标档位的公网带宽够不够。
AWS Shield Advanced多少钱?
官方只写按月费加传出数据GB费,具体金额按价格页。订阅含每月最多500亿次请求给受保护的WAF资源,超出按价格页。
相关文章:Milesweb高防VPS、高速主机和普通主机区别。
攻击打在哪一层,钱就花在哪一层。先看层,再看预算,最后补系统侧加固,这个顺序别倒过来。整理监控数据和价格对比这些活,可以交给猎者出海的AI Agent,核对数字还是你自己来。

发表评论